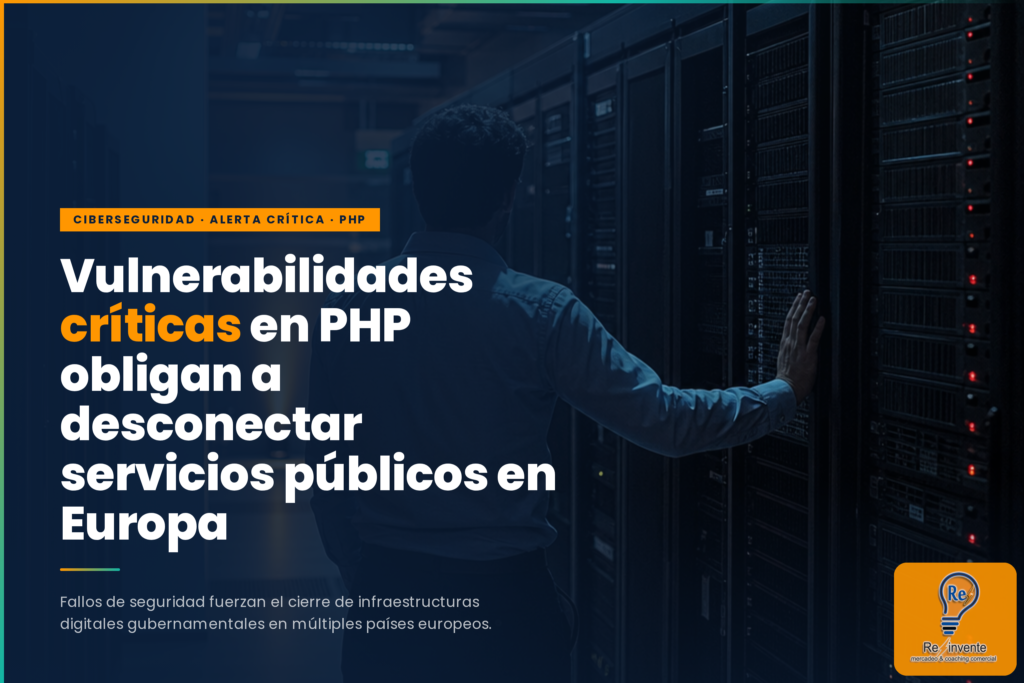
PHP bajo ataque: Las vulnerabilidades críticas CVE-2026-109618 y CVE-2026-109619 que han puesto en jaque a Europa
Durante los últimos días, la comunidad global de ciberseguridad ha enfrentado una de las crisis digitales más graves de los últimos tiempos. Dos vulnerabilidades críticas descubiertas en PHP, el lenguaje de programación más extendido en la web, han obligado a administraciones públicas europeas a tomar medidas drásticas: desconectar sus sistemas de Internet para evitar compromisos mayores. Lo que parecía un escenario teórico se ha convertido en una realidad tangible que afecta a ciudadanos, organismos gubernamentales y empresas de todo el mundo.
¿Qué ha ocurrido exactamente? Resumen de la crisis
Las vulnerabilidades catalogadas como CVE-2026-109618 y CVE-2026-109619 fueron identificadas en PHP y afectan directamente a la gestión de errores de memoria durante el procesamiento de peticiones HTTP. Su característica más alarmante es que permiten la ejecución remota de código sin necesidad de autenticación previa, lo que las convierte en una amenaza de primer nivel para cualquier servidor expuesto en Internet.
Las autoridades de ciberseguridad más relevantes del mundo occidental, incluyendo el NCSC británico y la NSA Cyber estadounidense, han emitido alertas de emergencia recomendando la aplicación inmediata de parches o, en su defecto, la desconexión de los sistemas afectados. Esta última recomendación, inusual por su rotundidad, ya ha tenido consecuencias concretas: organismos públicos de Países Bajos, Finlandia, Dinamarca y Francia han retirado temporalmente sus servicios digitales de Internet, mostrando páginas de mantenimiento o dejando simplemente de responder.
La empresa de infraestructura y ciberseguridad Cloudflare ha confirmado que existe tráfico de ataque activo dirigido contra sistemas vulnerables y que los atacantes están perfeccionando sus métodos para evadir las defensas ya desplegadas. Hasta el momento, no hay evidencia pública de que las administraciones que optaron por la desconexión preventiva hayan sufrido compromisos confirmados, lo que valida la efectividad de la medida precautoria.
El peso de PHP en la web moderna: por qué esto nos afecta a todos
Para entender la magnitud real de esta crisis, es fundamental comprender el papel que desempeña PHP en la arquitectura de Internet. PHP —PHP: Hypertext Preprocessor— es un lenguaje de scripting de código abierto creado en 1994 que, a lo largo de tres décadas, se ha convertido en la columna vertebral de una proporción enorme de la web global.
Según los datos de W3Techs, PHP está presente en el 69,3% de todos los sitios web cuyo lenguaje del lado del servidor puede identificarse. Esta cifra resulta abrumadora por sí sola, pero el impacto real va mucho más allá. WordPress, el sistema de gestión de contenidos más popular del planeta, está construido íntegramente sobre PHP y alimenta el 39,6% de todos los sitios web existentes. A esto se suman plataformas ampliamente utilizadas como Drupal, Joomla, Magento, Moodle y MediaWiki, el motor que impulsa la enciclopedia en línea Wikipedia.
Lo que hace especialmente sensible a PHP en términos de seguridad es su posición en la cadena de procesamiento: el código se ejecuta en el servidor antes de que cualquier respuesta llegue al navegador del usuario. Un fallo explotable en este nivel no solo puede derribar un servicio, sino que puede comprometer todo el entorno que genera las respuestas, incluyendo bases de datos, archivos internos, credenciales almacenadas y otros sistemas conectados en la misma infraestructura.
Análisis técnico: ¿Qué hace tan peligrosas a estas vulnerabilidades?
Las dos CVE publicadas comparten una raíz técnica común: la gestión deficiente de errores de memoria durante el procesamiento de determinadas peticiones HTTP. Este tipo de fallo puede generar condiciones conocidas como use-after-free, heap overflow o memory corruption, situaciones en las que el programa accede a zonas de memoria de forma inesperada o las sobrescribe con datos controlados por el atacante.
La combinación de dos factores es lo que eleva estas vulnerabilidades a la categoría de amenaza crítica máxima. En primer lugar, permiten la ejecución remota de código (RCE), lo que significa que un atacante puede ejecutar instrucciones arbitrarias en el servidor comprometido. En segundo lugar, esta ejecución puede producirse sin autenticación previa, eliminando cualquier barrera de entrada para el atacante. En la escala CVSS (Common Vulnerability Scoring System), las vulnerabilidades con estas características suelen recibir puntuaciones de 9.8 o 10.0 sobre 10, las más altas posibles.
El vector de ataque agrava aún más la situación. Dado que PHP procesa peticiones HTTP por diseño, el atacante no necesita acceso previo a la red interna ni credenciales válidas. Basta con enviar una petición HTTP específicamente construida al servidor vulnerable para intentar activar el fallo. Esto convierte a cualquier servidor PHP expuesto en Internet en un objetivo potencial alcanzable desde cualquier punto del planeta, las veinticuatro horas del día.
El equipo de desarrollo de PHP ha respondido con celeridad publicando versiones corregidas para las ramas activas 8.2, 8.3, 8.4 y 8.5. Sin embargo, una parte significativa del ecosistema sigue operando sobre versiones más antiguas que han llegado al fin de su vida útil (end of life) y no reciben parches de seguridad del proyecto principal. Estas instalaciones operan, en muchos casos, sin cobertura de seguridad alguna.
El problema de fondo: un ecosistema fragmentado que dificulta la solución
Uno de los aspectos más complejos de esta crisis es la fragmentación extrema del ecosistema PHP. A diferencia de un software centralizado con actualizaciones automáticas, PHP vive en miles de entornos distintos gestionados por actores muy diferentes: desde grandes proveedores de servicios en la nube hasta pequeños estudios de desarrollo que mantienen instalaciones personalizadas para sus clientes durante años sin apenas intervención.
El primer obstáculo es la cuestión de quién controla realmente el servidor. En muchos casos, el propietario de un sitio web no es quien administra el PHP que lo ejecuta. Ese rol corresponde al proveedor de alojamiento o hosting. Esto significa que, aunque la solución técnica exista y esté disponible, su aplicación puede estar bloqueada por contratos, por ciclos de mantenimiento del proveedor o simplemente por una falta de comunicación entre las partes involucradas.
El segundo obstáculo es la compatibilidad de las aplicaciones. Actualizar PHP de una versión mayor a otra no siempre es un proceso transparente ni sin riesgos. Las aplicaciones pueden depender de funciones obsoletas o de comportamientos específicos de versiones antiguas, lo que puede generar errores en cascada si la actualización no va acompañada de pruebas exhaustivas. Muchas organizaciones, especialmente en el sector público, operan sobre sistemas legados que no han sido actualizados en años precisamente porque el coste y el riesgo percibido de la actualización se consideraban mayores que el riesgo de mantener una versión antigua.
El tercer obstáculo son los entornos de distribuciones Linux con ciclos LTS. Los servidores que ejecutan distribuciones de soporte a largo plazo pueden recibir versiones de PHP que no coinciden con las ramas activas del proyecto principal, lo que añade una capa adicional de complejidad a la hora de determinar si un sistema es vulnerable y qué parche debe aplicarse.
Consecuencias reales: el coste de la inacción y de la desconexión
Las decisiones tomadas por los organismos públicos europeos reflejan un dilema genuino que enfrentan miles de organizaciones en este momento. Mantener los servicios en línea implica asumir el riesgo de una explotación activa que podría comprometer datos sensibles de ciudadanos, paralizar servicios críticos o servir de punto de entrada hacia infraestructuras más profundas. Desconectarse preventivamente implica interrumpir servicios que los ciudadanos necesitan: trámites administrativos, información pública, sistemas de cita previa o plataformas educativas.
Ninguna de las dos opciones es inocua, y esta es precisamente la trampa en la que las vulnerabilidades críticas de software ampliamente adoptado colocan a sus víctimas. Las organizaciones que no han invertido en procesos ágiles de gestión de parches y en arquitecturas de seguridad robustas se encuentran ahora ante una disyuntiva sin buenas salidas a corto plazo.
Recomendaciones urgentes para administradores y responsables de sistemas
Ante este escenario, las acciones prioritarias son claras y no admiten dilación. En primer lugar, es imprescindible identificar de inmediato qué versiones de PHP están en uso en todos los entornos de la organización, incluyendo entornos de desarrollo, staging y producción. Esta auditoría debe contemplar también las aplicaciones que se ejecutan sobre PHP, ya que estas pueden imponer restricciones sobre la versión del intérprete que pueden utilizar.
En segundo lugar, debe procederse a aplicar los parches oficiales publicados por el equipo de PHP para las ramas 8.2, 8.3, 8.4 y 8.5 con la mayor celeridad posible. Si el entorno operativo utiliza una distribución Linux, es necesario verificar si el proveedor de la distribución ha publicado ya paquetes actualizados y aplicarlos de inmediato.
En tercer lugar, para aquellos sistemas que no puedan ser actualizados de forma inmediata, debe evaluarse la posibilidad de implementar mitigaciones en capas de red o de aplicación, como reglas de firewall de aplicaciones web (WAF) que bloqueen las peticiones que intentan explotar estas vulnerabilidades. Cloudflare y otros proveedores ya han desplegado reglas específicas para estas CVE.
Finalmente, si ninguna de las opciones anteriores puede aplicarse en un plazo razonable y el sistema está expuesto en Internet, la recomendación de las autoridades de ciberseguridad es clara: desconectarlo temporalmente. Una interrupción planificada de horas o días es siempre preferible a un compromiso que puede tener consecuencias durante meses o años.
Reflexión final: la seguridad de la infraestructura digital es una responsabilidad colectiva
La crisis generada por las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 es un recordatorio contundente de hasta qué punto la seguridad de la infraestructura digital global descansa sobre tecnologías que, por su ubicuidad, a veces se dan por sentadas. PHP no es solo un lenguaje de programación: es el sustrato invisible sobre el que funciona una parte enorme de la comunicación, el comercio, la educación y la administración pública en todo el mundo.
Esta situación pone también de manifiesto la necesidad urgente de que las organizaciones, tanto públicas como privadas, inviertan de forma sostenida en programas de gestión de vulnerabilidades, actualización de dependencias tecnológicas y formación de sus equipos técnicos. La seguridad digital no es un proyecto con fecha de finalización; es un proceso continuo que exige atención, recursos y voluntad institucional.
El verdadero coste de no actualizar nunca se ve en los momentos de bonanza, sino exactamente en crisis como la que estamos viviendo ahora: cuando las organizaciones que postergaron sus decisiones de mantenimiento se encuentran ante la peor de las elecciones posibles. La lección es tan antigua como la propia seguridad informática y, sin embargo, sigue siendo necesario aprenderla una y otra vez.